La trampa del CAPTCHA se está ampliando, pasando de un simple engaño a convertirse en una amenaza activa
Los CAPTCHAs falsos están evolucionando hacia herramientas sofisticadas y evasivas capaces de perfilar a posibles víctimas y ayudar a distribuir malware. Esto es lo que las organizaciones deben saber.
Conclusiones principales
- El análisis de Barracuda detectó un uso indebido de CAPTCHA en el 43 % de los ataques con kits de phishing examinados durante 2025.
- El uso de CAPTCHA está evolucionando de ser una simple etapa en el robo de credenciales a posibilitar la infección por malware, el abuso de notificaciones del navegador o la ejecución de comandos maliciosos por parte de los propios usuarios (ClickFix).
- La seguridad en capas, la inteligencia sobre amenazas y la formación de usuarios pueden ayudar a detener estos ataques antes de que tengan éxito.
La evolución del abuso de CAPTCHA
Los CAPTCHAs se introdujeron para distinguir entre humanos y bots. Están asociados con la seguridad y la confianza al acceder a cuentas o servicios en línea. Esta es una de las razones por las que los ciberatacantes los incorporan en campañas de phishing.
Ejemplo de una comprobación CAPTCHA
Un falso CAPTCHA engaña a los usuarios haciéndoles creer que la página web que están visitando cuenta con controles de seguridad legítimos. Esto los anima a seguir haciendo clic, descargando archivos o introduciendo información confidencial.
La técnica del falso CAPTCHA ahora está evolucionando más allá del engaño visual para convertirse en una parte activa de la infraestructura de ataque, lo que ayuda a los atacantes a identificar a usuarios reales, ocultar contenido malicioso de las herramientas de seguridad automatizadas y determinar qué ocurre a continuación.
Desde verificación falsa hasta cadenas de ataque adaptativas
Un ataque tradicional de abuso de CAPTCHA puede comenzar con un correo electrónico en el que se afirma que un documento compartido, una factura, un contrato o un archivo seguro requiere revisión. Cuando el destinatario hace clic en el enlace y se encuentra con una pantalla de CAPTCHA convincente, cree que está avanzando en un proceso de seguridad normal. Algunas campañas redirigen posteriormente a los usuarios a páginas de inicio de sesión de Microsoft 365 falsificadas, diseñadas para robar credenciales.
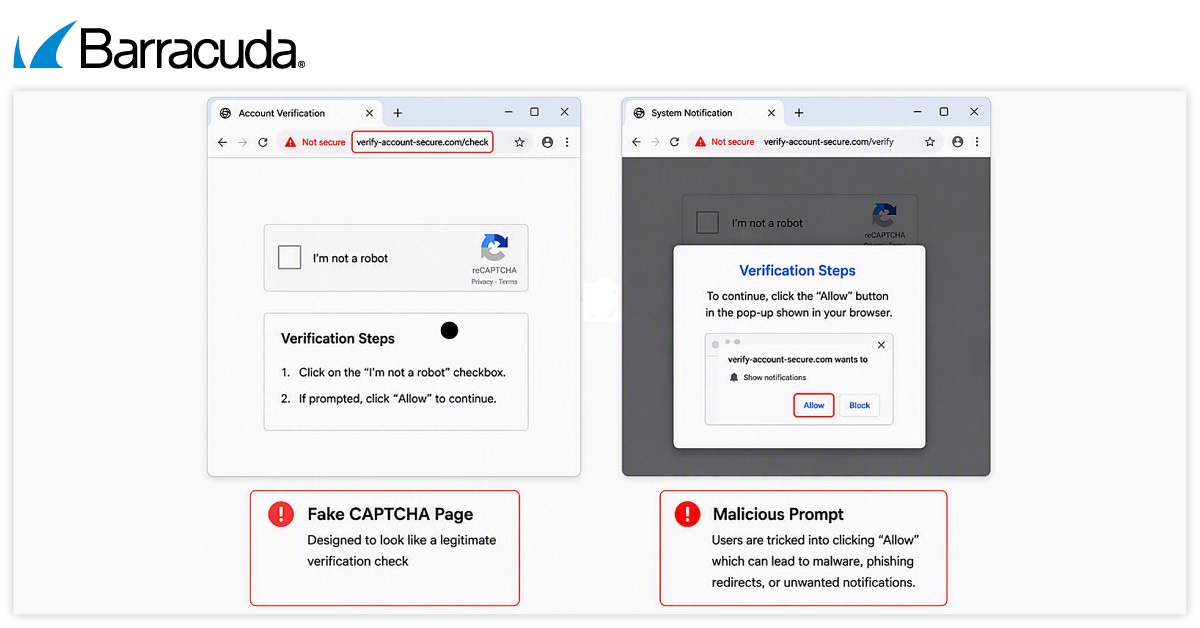
Ejemplo de CAPTCHAs falsos
En ataques más evolucionados, sin embargo, este paso puede desencadenar descargas de malware o animar a los usuarios a activar las notificaciones del navegador para que los atacantes puedan seguir distribuyendo contenido malicioso.
Cada vez con más frecuencia, los atacantes también colocan CAPTCHAs entre el enlace inicial y el destino malicioso final. Los escáneres automatizados, los rastreadores y los entornos de sandbox pueden no ser capaces de completar el desafío, mientras que un usuario real sí puede continuar.
Las páginas también pueden adaptarse según el dispositivo, la ubicación, la actividad o el momento del visitante. Algunas solo aparecen brevemente o caducan tras ser visualizadas, lo que dificulta a los equipos de seguridad investigarlas después de un incidente.
Como antes, sin embargo, el CAPTCHA no es la carga maliciosa. Es la puerta de entrada que hace que la carga maliciosa parezca fiable, a la vez que ayuda a mantenerla oculta.
La técnica ClickFix y el aumento de las infecciones autoinfligidas
Uno de los avances más peligrosos es la combinación de CAPTCHAs falsos con técnicas de ClickFix.
Es posible que se indique a un usuario que haga clic en una casilla de verificación o en un botón de "Verificar" que copia de forma silenciosa un comando malicioso en el portapapeles. A continuación, la página indica a la víctima que abra el cuadro de diálogo Ejecutar de Windows u otra herramienta del sistema, pegue el contenido oculto y pulse Intro.
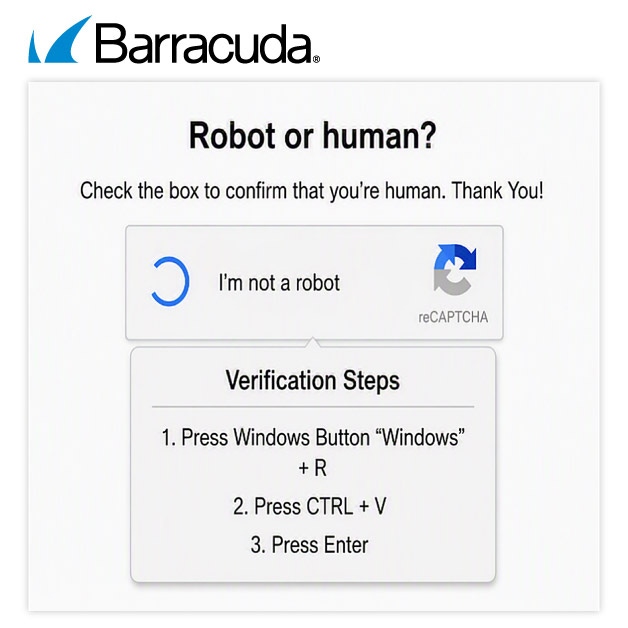
Un ejemplo de un CAPTCHA falso diseñado para engañar a los usuarios y hacer que ejecuten comandos
En lugar de completar un proceso de verificación, el usuario inicia la infección de malware sin saberlo. Las variantes más agresivas pueden copiar un comando tras una simple interacción con una página web, o incluso un movimiento del ratón, manteniendo el código malicioso fuera de la vista.
Las páginas pueden imitar errores del navegador, vistas previas de documentos fallidas, problemas con reuniones o avisos de actualización de software antes de presentar instrucciones de recuperación aparentemente útiles. Al crear un problema y después proporcionar la supuesta solución, los atacantes presionan a los usuarios para que completen ellos mismos la acción maliciosa.
Recorridos más convincentes y personalizados
La IA y las herramientas de desarrollo sin código están facilitando la creación de páginas CAPTCHA, pantallas de inicio de sesión y recorridos de phishing completos con un aspecto depurado. Los atacantes pueden personalizar las páginas utilizando información asociada al destinatario o a la organización, adaptando dinámicamente la marca, el idioma y el contenido para que la interacción resulte relevante.
Algunas campañas crean cadenas de confianza con varias marcas en lugar de suplantar a una sola empresa. Una víctima podría recibir un mensaje para compartir un documento, encontrarse con un CAPTCHA, ver una ventana emergente con el estilo de Adobe y, finalmente, llegar a una página de inicio de sesión de Microsoft. Cada etapa conocida refuerza la credibilidad de la siguiente, por lo que la introducción de credenciales parece formar parte de un proceso empresarial habitual.
A pesar de su aspecto pulido, las señales de advertencia siguen siendo las mismas. Los CAPTCHAs legítimos no piden a los usuarios que ejecuten comandos, instalen software, activen notificaciones del navegador ni que proporcionen contraseñas y códigos de acceso de un solo uso. Tampoco deberían provocar descargas inesperadas ni exigir una acción urgente para evitar la suspensión de la cuenta o la pérdida de datos.
Los usuarios también deben examinar las direcciones de los sitios web en busca de dominios mal escritos, subdominios inusuales o sitios sin una conexión clara con el servicio que se está suplantando.
Un CAPTCHA puede indicar que un visitante es humano, pero no confirma que el sitio web sea seguro.
Cómo defenderse del phishing basado en CAPTCHA
Los usuarios deben evaluar la interacción completa en lugar de centrarse únicamente en el CAPTCHA en sí. Un desafío inesperado tras hacer clic en un enlace de un correo electrónico debería hacer que se detengan, inspeccionen la URL y verifiquen la fuente a través de un canal independiente y de confianza.
Las organizaciones deben formar a los empleados para que reconozcan cuándo la verificación se sale del comportamiento normal. Los usuarios nunca deben abrir utilidades del sistema, pegar comandos, descargar software ni introducir credenciales simplemente porque una página web les indique que lo hagan.
La autenticación multifactor puede reducir el impacto del robo de contraseñas, mientras que la protección avanzada del correo electrónico, el análisis de URL, la seguridad de endpoints y la inteligencia sobre amenazas pueden ayudar a detectar mensajes maliciosos e infraestructuras de ataque. Un enfoque por capas sigue siendo la defensa más sólida.
Cómo protege Barracuda a sus clientes
Barracuda utiliza un enfoque multicapa para detectar ataques de phishing que implican CAPTCHAs falsos, redirecciones maliciosas, páginas de recolección de credenciales y distribución de malware.
Barracuda Advanced Threat Detection analiza correos electrónicos, URLs, archivos adjuntos y contenido sospechosos para identificar amenazas conocidas y emergentes. La inteligencia de amenazas del sistema en tiempo real de Barracuda realiza un seguimiento continuo de la infraestructura de los atacantes, los dominios y las técnicas de phishing en constante evolución.
Los equipos de seguridad de Barracuda también analizan las campañas para identificar nuevas tácticas e indicadores de riesgo. Esta información sirve de base para las reglas de detección y las protecciones proactivas, lo que permite a Barracuda adaptarse a medida que los atacantes cambian sus métodos.

Suscríbase al blog de Barracuda.
Regístrese para recibir Threat Spotlight, comentarios de la industria y más.