La amenaza del trabajador falso y el aumento de la infiltración humana
Cómo los trabajadores falsos explotan la confianza, los procesos empresariales y las identidades digitales para obtener acceso legítimo a las organizaciones
Conclusiones principales
- En lugar de explotar vulnerabilidades o robar credenciales, los falsos trabajadores obtienen acceso legítimo al asegurar empleo remoto bajo identidades falsas.
- Las superficies de ataque modernas se extienden al reclutamiento, la incorporación y otros procesos empresariales.
- Los equipos de seguridad, recursos humanos, líderes legales y empresariales deben trabajar juntos para fortalecer la empresa contra las amenazas internas.
La República Popular Democrática de Corea (RPDC), comúnmente conocida como Corea del Norte, cuenta con miles de trabajadores altamente cualificados dedicados al empleo remoto y actividades relacionadas en todo el mundo. En la mayoría de los casos, estos trabajadores han construido identidades falsas como individuos basados en los Estados Unidos (EE. UU.), Alemania, Portugal, Reino Unido (RU) y otros países occidentales. A menudo ocultan sus ubicaciones a través de granjas de portátiles remotos y redes privadas virtuales (VPNs).
Esta es la "estafa del falso trabajador de Corea del Norte", también conocida como la "estafa del falso trabajador de TI". Se cree que ha costado a las organizaciones víctimas cientos de millones de dólares desde su aparición en 2017.
Existen diferentes versiones de la estafa del trabajador falso. Algunos operativos buscan empleo directo, otros trabajan a través de plataformas de freelance o empresas de personal, mientras que las operaciones más sofisticadas utilizan empresas fachada o esquemas de reclutamiento de desarrolladores. Esta publicación analizará la más común de estas, que es la estafa de empleo directo.
Operaciones cibernéticas de la RPDC
La RPDC sigue sujeta a extensas sanciones de EE.UU., de las Naciones Unidas y de aliados que tienen como objetivo sus programas de armas nucleares y misiles balísticos. Las sanciones han limitado el acceso de Corea del Norte a los mercados internacionales, la inversión extranjera y otras fuentes de financiación. En respuesta a esta presión, el régimen ha desarrollado una sólida cartera de actividades cibernéticas que generan ingresos, apoyan operaciones de espionaje y adquieren tecnología del extranjero.
La agencia de inteligencia del país, Reconnaissance General Bureau (RGB), opera varios grupos de amenazas superpuestos pero distintos que llevan a cabo robo de criptomonedas, fraude financiero, espionaje y ciberataques operativamente disruptivos contra empresas de todo el mundo.
Los investigadores suelen asociar estos principales grupos de amenazas con el RGB:
- Andariel / APT45: Operaciones cibernéticas ofensivas y de espionaje. Vinculado a ataques contra objetivos militares surcoreanos y contratistas de defensa, y operaciones que apoyan actividades cibernéticas más amplias de la RPDC. Los actores de este grupo también han sido vinculados al ecosistema de trabajadores falsos de la RPDC. También rastreados como Onyx Sleet y Silent Chollima.
- Bluenoroff / APT38: La principal unidad de ciberdelincuencia financiera de la RPDC. Esta unidad ha sido vinculada a robos a la Sociedad para las Comunicaciones Interbancarias y Financieras Mundiales (SWIFT), intrusiones en intercambios de criptomonedas, fraude bancario y otras operaciones de robo financiero. El robo al Banco de Bangladesh se atribuye frecuentemente a este grupo. También rastreado como BeagleBoyz, Sapphire Sleet y Stardust Chollima.
- TraderTraitor: Asignado al robo de criptomonedas, empresas de blockchain, organizaciones Web3 y plataformas de activos digitales. El grupo utiliza frecuentemente la ingeniería social, ofertas de trabajo falsas y esquemas de reclutamiento con malware para comprometer a sus objetivos. También se rastrea como Jade Sleet, Slow Pisces y UNC4899.
- Kimsuky / APT43: Recoge inteligencia política y estratégica de gobiernos, grupos de expertos, académicos, periodistas y expertos en políticas. También rastreado como Emerald Sleet y Velvet Chollima.
- Grupo Lazarus: Grupo de amenazas de alto perfil afiliado a la RPDC. Lazarus está vinculado a varios incidentes de alto perfil, incluidos el ataque a Sony Pictures en 2014 y el brote de ransomware WannaCry. El nombre "Lazarus" puede referirse a una sola entidad o a varios grupos superpuestos. También se rastrea como Hidden Cobra, Diamond Sleet y Labyrinth Chollima.
Los informes públicos a menudo se refieren a los actores de amenazas vinculados a la RPDC como el grupo Lazarus. Normalmente, los investigadores toman la actividad atribuida al grupo Lazarus y la separan en grupos de amenazas basándose en la propia telemetría de los investigadores y otros datos. Por eso tenemos diferentes nombres y grupos superpuestos cuando hablamos de estos actores de amenazas.
El grupo que vamos a analizar aquí es Famous Chollima, también rastreado como UNC5267 (Mandiant / Google) y Jasper Sleet (Microsoft), y a veces asociado con Wagemole. Este es el grupo ampliamente atribuido a la estafa del trabajador falso.
La amenaza de infiltración humana
Famous Chollima difumina la línea entre la amenaza interna y la intrusión cibernética. En lugar de explotar una vulnerabilidad de software o robar credenciales, el grupo obtiene acceso mediante empleo fraudulento. Al incrustar con éxito a operativos dentro de las organizaciones como trabajadores remotos, logra muchos de los mismos objetivos que una intrusión cibernética tradicional, aprovechando la confianza, los procesos de empleo y las relaciones humanas como su mecanismo inicial de acceso.
Aquí tiene un vistazo rápido a los objetivos de esta estafa:
- Tipo de empresa: Los sectores e industrias de alto valor incluyen empresas aeroespaciales, contratistas de defensa, blockchain, criptomonedas y finanzas descentralizadas (DeFi), empresas de desarrollo de software y otras empresas de alta tecnología. Desde abril de 2025 hasta mayo de 2026, Famous Chollima representó el 47 % de todas las intrusiones interactivas patrocinadas por el estado contra el sector tecnológico.
- Ubicación: Los Estados Unidos (EE. UU.) han sido el objetivo principal. En 2025, el Grupo de Inteligencia de Amenazas de Google (GTIG) identificó un aumento en las operaciones coordinadas en varios países europeos.
- Tamaño: Los informes públicos han documentado los esfuerzos del grupo para infiltrarse en empresas de todos los tamaños, desde pequeñas startups hasta grandes organizaciones de Fortune 500. El número de empleados no es tan importante como el acceso a ingresos, datos o sistemas privilegiados.
Uno de los puntos clave de estos ataques es que las superficies de ataque modernas se extienden más allá de la tecnología. La contratación, la verificación de identidad, la gestión de nóminas, la gestión de contratistas y los programas de trabajo remoto pueden convertirse en objetivos para un actor de amenazas que quiera integrarse en una organización.
Explotación de la infraestructura de confianza empresarial
La mayoría de nosotros hemos oído hablar de ataques de ingeniería social como la estafa de soporte técnico falso y el fraude de facturas. Los deepfakes y las personas sintéticas han motivado a las empresas a endurecer muchos de sus procesos empresariales. Si tiene dificultades para comunicar el riesgo de procesos empresariales no seguros o no controlados, la siguiente ‘infraestructura de confianza’ puede ayudar.
- Confianza humana: Relaciones, suposiciones y señales sociales que ayudan a las personas a decidir quién es creíble, confiable y autorizado para actuar. Esta capa permite la siguiente, que son los procesos empresariales.
- Procesos empresariales: Flujos de trabajo organizacionales que convierten la confianza en acción, como la contratación, incorporación, aprobación de pagos, recuperación de cuentas o concesión de acceso. Esta capa crea identidades digitales para empleados, contratistas, etc.
- Identidades digitales: Cuentas, credenciales, permisos y privilegios que representan a una persona dentro de los sistemas de una organización. Las identidades digitales proporcionan acceso a la tecnología.
- Tecnología: Dispositivos, aplicaciones, redes y datos a los que las identidades digitales tienen permitido acceder y utilizar.
Los ciberataques tradicionales a menudo comienzan en las capas de tecnología o de identidad digital. Los actores de amenazas que explotan un CVE u otra vulnerabilidad están atacando la capa de tecnología, mientras que los ataques que utilizan credenciales robadas o usurpación de cuentas (ATO) están atacando identidades digitales. Famous Chollima comienza el ataque manipulando la confianza.
Cómo funciona la estafa del falso trabajador
Podemos mapear cada una de las tácticas, técnicas y procesos (TTPs) a las capas de la infraestructura de confianza. Dado que la confianza es un factor a lo largo de todo el proceso de selección y contratación, las capas 1, 2 y 3 pueden superponerse.
Capa 1 - Confianza humana
Objetivo: Convencer a las personas de que el operativo es un profesional legítimo y empleable.
TTPs:
- Personas profesionales fabricadas, perfiles sintéticos con fotos mejoradas por IA
- Traducciones y comunicaciones asistidas por IA, apariciones en entrevistas manipuladas, software de cambio de voz
- Documentos de identidad robados o alterados, referencias fabricadas
- Construcción de relaciones con reclutadores y gerentes de contratación
Capa 2: Procesos empresariales:
Objetivo: Convertir la confianza establecida en la capa 1 en autoridad dentro de la empresa. Dado que la confianza también se establece y aumenta durante el proceso de contratación, las capas 1 y 2 a menudo se superponen.
TTPs:
- Solicitar puestos vacantes directamente o a través de empresas de selección de personal
- Trabajando a través de los procesos de selección y entrevistas con vídeo manipulado y traducciones asistidas por IA (superposiciones con la capa 1)
- Ocultación de la ubicación a través de granjas de portátiles, trabajadores proxy y otros facilitadores
- Navegar por los procedimientos de incorporación y falsificar la documentación de pago, impuestos y empleo
Los trabajadores de la RPDC crean identidades fraudulentas utilizando documentos como pasaportes, licencias de conducir y tarjetas de Seguro Social. Estos pueden ser documentos robados legítimos o falsificaciones de calidad variable. Cuando los documentos auténticos no están disponibles, los operativos crean identidades sintéticas combinando información real y falsa, incluidas fotos generadas o manipuladas por IA.
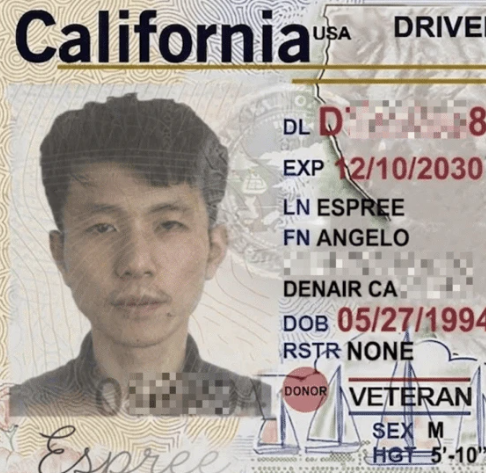
Captura parcial de pantalla del carné de conducir falso de un trabajador, a través de BCA LTD y Any.Run
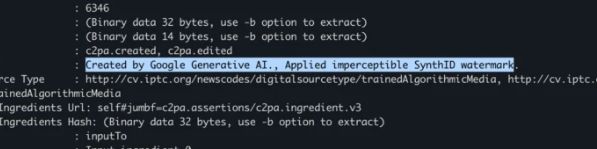
Metadatos de la licencia de conducir falsa del trabajador, a través de BCA LTD y Any.Run
Las imágenes anteriores muestran una imagen de una licencia de conducir fraudulenta y los metadatos de la imagen. Estos fueron descubiertos en una investigación exhaustiva sobre la estafa del trabajador falso.
Capa 3 - Identidad digital
Objetivo: Obtener identidades organizacionales legítimas.
TTPs:
- Recibir credenciales emitidas por la empresa, cuentas de correo electrónico corporativas, acceso VPN y crear identidades persistentes a largo plazo dentro de la empresa
- Acceder a recursos como aplicaciones críticas para el negocio y plataformas de desarrollo de software como GitHub, Azure, Jira, etc.
Capa 4: Tecnología
Objetivo: Acceder a recursos técnicos y llevar a cabo instrucciones
TTPs:
- Realizar reconocimiento en repositorios de código fuente, entornos de desarrollo, infraestructura en la nube, documentación interna, monederos de criptomonedas, plataformas DeFi y cualquier otro dato propietario.
- Instalación de software, incluido malware, dentro de flujos de trabajo aprobados
- Exfiltración de datos para fines de espionaje u operaciones de extorsión
Los trabajadores pueden seguir perjudicando a la empresa después de ser descubiertos y desvinculados de la compañía. Pueden dejar puertas traseras y otros malware, o pueden llevar a cabo operaciones de extorsión utilizando los datos que robaron anteriormente.
Granjas de ordenadores portátiles y facilitadores domésticos
Los facilitadores nacionales desempeñan un papel importante en el éxito de la estafa del trabajador falso. Estas son personas que acuerdan ayudar a ocultar las verdaderas ubicaciones de los operativos de Famous Chollima mientras buscan empleo. Esto puede incluir crear empresas ficticias para apoyar identidades falsas, ayudar a los trabajadores remotos a lavar sus ganancias, recibir equipos y correspondencia en nombre del trabajador, y proporcionar infraestructura diseñada para ocultar las ubicaciones de los trabajadores.
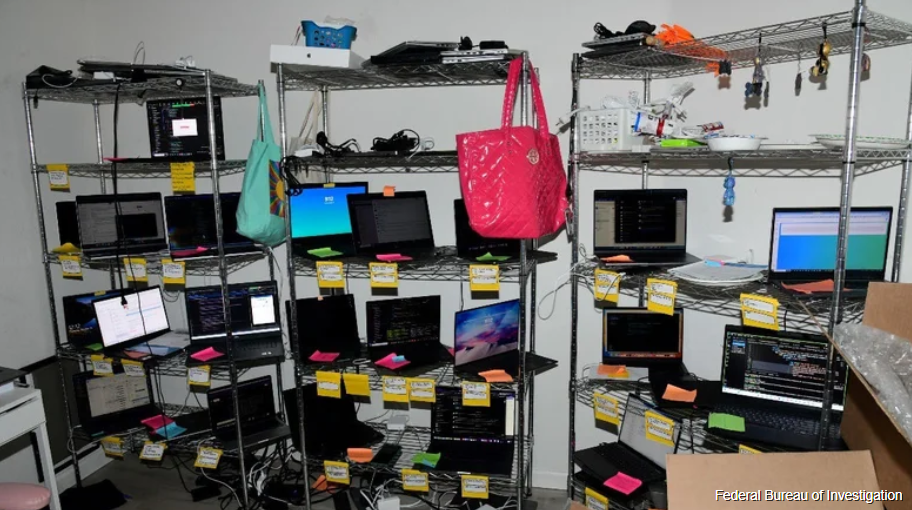
Granja de portátiles incautada por el FBI, a través de NBC News
Una de las piezas más importantes de la infraestructura es la granja de portátiles, que es un lugar físico operado por un facilitador doméstico. Una granja de portátiles aloja portátiles emitidos por la empresa para que el trabajador los utilice de forma remota. Esto crea una huella técnica en el país objetivo, ayudando a los trabajadores remotos a ocultar sus verdaderas ubicaciones. Estas granjas de portátiles y otras actividades de facilitadores domésticos se convirtieron en objetivos de las fuerzas del orden en marzo de 2024 bajo la Iniciativa de Facilitadores Domésticos del DPRK RevGen.
¿Por qué trabajadores falsos?
La operación de trabajadores falsos de Corea del Norte es única en su escala, organización y patrocinio estatal. Se han descubierto otros incidentes de trabajadores falsos, pero los investigadores han encontrado dificultades para distinguir a los actores de la RPDC de los imitadores. La preocupación entre los investigadores es que las estafas de trabajadores falsos se están extendiendo a medida que otros actores de amenazas adoptan las TTP de la RPDC.
A diferencia del ransomware, el fraude del correo electrónico empresarial (BEC) y otros delitos cibernéticos, los trabajadores de la RPDC son más difíciles de reconocer como una intrusión hostil para las empresas. El régimen se beneficia de la estafa de trabajadores falsos de dos maneras principales.
Generación de ingresos
La primera y más importante función de la estafa del trabajador falso es la generación de ingresos a través de la recaudación de salarios de los trabajadores, pagos a contratistas, honorarios de consultoría y otros ingresos. Se ha descubierto que trabajadores individuales ganan hasta $300,000 al año, mientras que las ganancias colectivas se miden en cientos de millones de dólares anualmente. Un exempleado de TI norcoreano dijo a Bloomberg que se les permite quedarse con aproximadamente el 15-25% de sus ganancias, y que el trabajo era una "gran elección" que les permitió ganar lo suficiente para mantener a una familia e "incluso comprar una casa en Pyongyang".
El Tesoro de los EE. UU. estimó que Corea del Norte generó casi 800 millones de dólares con estos trabajadores falsos en 2024.
Espionaje y recopilación de inteligencia
El Departamento de Justicia de EE. UU. (DOJ) ha documentado trabajadores de la RPDC robando código fuente y datos de las Regulaciones Internacionales de Tráfico de Armas (ITAR) de un contratista de defensa con sede en California que desarrolla equipos y tecnologías impulsados por inteligencia artificial. El Grupo de Inteligencia de Amenazas de Google también ha observado que estos trabajadores han intensificado su búsqueda de puestos en organizaciones europeas de defensa y adyacentes al gobierno.
Famoso Chollima contra las fuerzas del orden y analistas de la industria
Famoso Chollima fue anteriormente rastreado como el clúster de actividad BadClone y ha estado activo desde al menos 2018, pero no entró en la conciencia pública hasta un par de años más tarde. La pandemia de COVID-19 fue un acelerador crítico para el trabajo remoto. Las entrevistas en video, la incorporación remota y los documentos electrónicos se volvieron más comunes. Famoso Chollima aprovechó este entorno, ampliando sus operaciones para obtener acceso de confianza a las organizaciones.
- 2022 – Estados Unidos y otros gobiernos emiten advertencias formales sobre los trabajadores de TI de Corea del Norte.
- Octubre de 2023 - Las autoridades estadounidenses incautaron dominios supuestamente utilizados para apoyar las operaciones de trabajadores de TI norcoreanos.
- Mayo de 2024 - El Departamento de Justicia anunció cargos criminales y disrupciones dirigidas a importantes redes de trabajadores falsos, revelando que más de 300 empresas estadounidenses habían sido afectadas y que los operativos habían intentado sin éxito obtener empleo con agencias gubernamentales de EE. UU.
- Julio 2024 – La empresa de formación en concienciación de seguridad KnowBe4 reveló que un ingeniero de software recién contratado, que había superado con éxito su proceso de contratación y verificación de antecedentes, era un operativo norcoreano utilizando una identidad robada. El fraude fue detectado cuando el individuo intentó descargar malware en una estación de trabajo de la empresa.
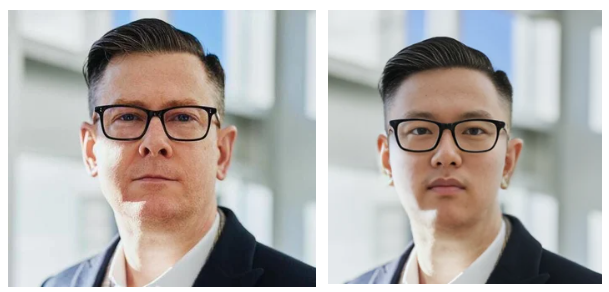
Imagen de stock original a la izquierda, foto manipulada (deepfake) utilizada por un operativo remoto a la derecha. Vía Knowbe4
- Agosto de 2024 — Se revela una infiltración a gran escala: Tras investigar un incidente de abril de 2024, CrowdStrike descubrió una campaña generalizada en la que falsos trabajadores de la RPDC se habían infiltrado en más de 100 empresas.
- Agosto de 2024 — Un hombre de Tennessee es arrestado por operar una granja de ordenadores portátiles utilizada por actores de Famous Chollima.
- Diciembre de 2024 —El Departamento de Justicia de EE. UU.acusó a 14 ciudadanos norcoreanos de un esquema de fraude con trabajadores falsos que duró varios años.
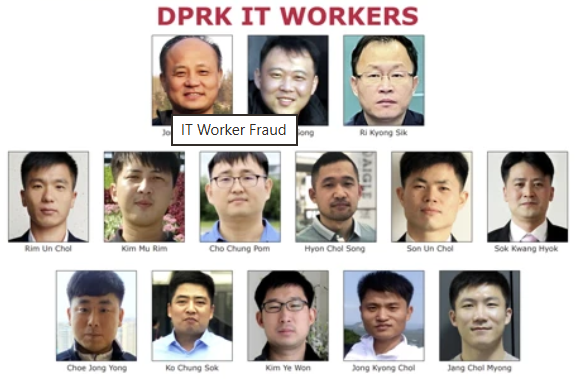
Fotos del FBI de ciudadanos norcoreanos acusados de fraude de trabajadores falsos
- Enero de 2025 — el FBI emite un aviso sobre trabajadores falsos de la RPDC que roban datos propietarios y extorsionan a antiguos empleadores tras perder acceso o ser despedidos.
- Junio de 2025 —el DOJ anuncia múltiples acusaciones, arrestos, registros de 29 supuestas granjas de portátiles en 16 estados y la incautación de cuentas financieras y sitios web fraudulentos utilizados para apoyar la estafa de trabajadores falsos.
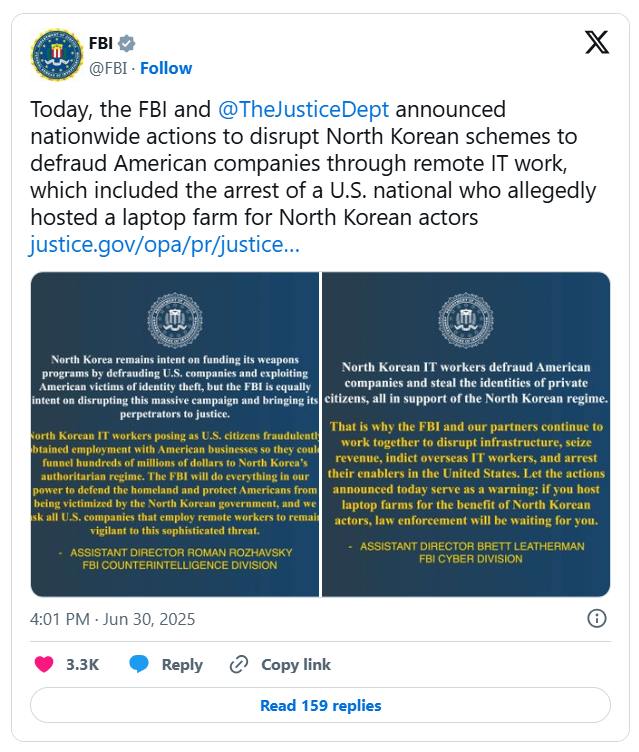
El FBI y el DOJ anuncian la interrupción a nivel nacional de facilitadores domésticos
Abril–Mayo 2026 - Dos facilitadores con sede en EE. UU. son condenados a 108 y 92 meses de prisión por operar granjas de ordenadores portátiles y asistir a falsos trabajadores de la RPDC.
Cómo defender su empresa
Prevenir la infiltración humana requiere que las empresas protejan los procesos empresariales a través de los cuales se establecen la confianza y el acceso. Tras su incidente de 2024, KnowBe4 introdujo verificaciones de referencia por teléfono, una verificación de identidad más fuerte y tecnologías de reconocimiento de documentos y facial diseñadas para detectar identidades falsas y suplantaciones.
Los gobiernos, los reguladores y los expertos en seguridad han recomendado estas mejores prácticas:
Controles de selección e incorporación
- Requiere verificación de identidad por video en vivo: Realiza entrevistas por video en vivo utilizando técnicas anti-deepfake, incluyendo pedir a los candidatos que realicen acciones físicas impredecibles durante la llamada para confirmar su identidad y presencia.
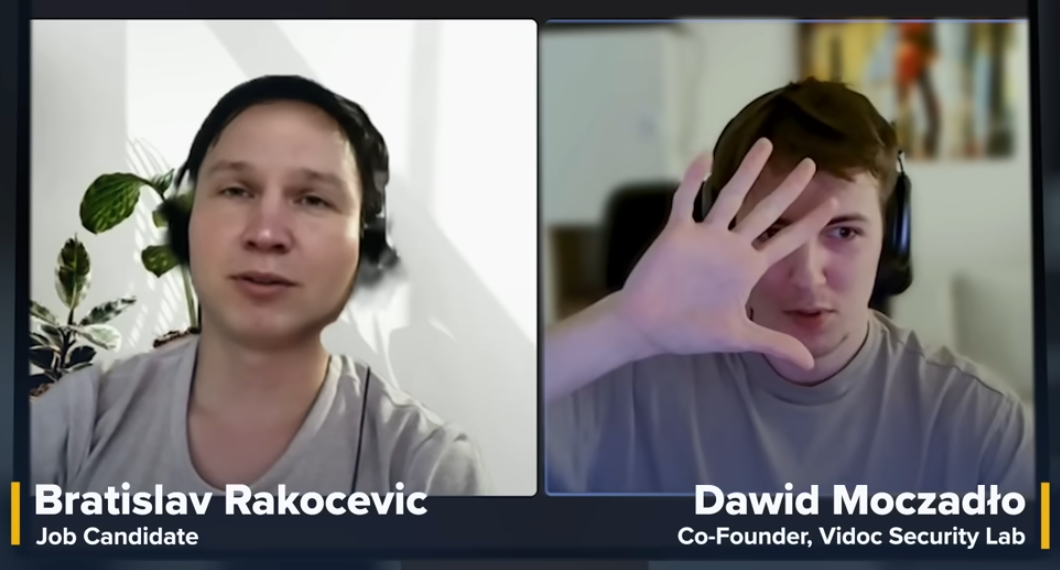
Reclutador verificando técnicas de deepfake, a través de CNBC
- Fortalecer las verificaciones de referencias y antecedentes: Solicitar la verificación de referencias por teléfono en lugar de depender únicamente del correo electrónico y capacitar a los reclutadores para evaluar la calidad, consistencia y legitimidad de los perfiles profesionales públicos de los solicitantes.
- Implementar verificación de identidad avanzada: Utilizar tecnologías de verificación de identidad biométrica de grado aeroportuario capaces de detectar documentos de identificación falsificados y desajustes de imagen facial.
- Requerir verificación en persona para roles privilegiados: Exigir verificación de identidad cara a cara para empleados que recibirán acceso privilegiado, incluso si el puesto es de trabajo remoto.
- Validar las direcciones de envío de los equipos: No envíar ordenadores portátiles de la empresa ni otros activos corporativos a direcciones que difieran de las asociadas con la identidad verificada del empleado y los registros de empleo.
Controles técnicos
- Controlar la actividad sospechosa y las anomalías: Estar atento al uso de herramientas de monitorización y gestión remota (RMM) y dispositivos de teclado-video-ratón (KVM). Supervisar horas de trabajo inusuales, conexiones o patrones de geolocalización.
- Supervisar intentos de exfiltración de datos: Implementar monitorización y alertas mejoradas para detectar actividad inusual en repositorios de código fuente, SharePoint, OneDrive y otras plataformas de intercambio de archivos que podrían ser utilizadas para robar datos propietarios.
- Aplicar el acceso de privilegios mínimos: Limitar a los nuevos empleados a permisos de nivel de integración y expandir gradualmente el acceso solo después de que se haya verificado la identidad y establecido la confianza.
Controles financieros/de pago
- Requerir información bancaria verificada: Asegurarse de que los pagos a empleados y contratistas se realicen únicamente a cuentas bancarias verificadas en EE. UU. que coincidan con los registros de identidad validados del individuo. Evitar los pagos basados en criptomonedas a freelancers siempre que sea posible.
- Supervisar las transferencias de fondos sospechosas: Marcar e investigar los pagos que se reenvían inmediatamente, se retiran, se convierten en criptomonedas o se transfieren a otras cuentas poco después de recibirlos, ya que este comportamiento puede indicar actividad de lavado de dinero o fondos que se dirigen a redes controladas por la RPDC.
- Si se identifica a un trabajador sospechoso de ser de la RPDC, congelar inmediatamente el acceso y preservar las pruebas forenses antes de confrontarlo. Informar del incidente al FBI y realizar una auditoría completa de lo que el trabajador remoto descargó o accedió.
Barracuda puede ayudarle
Las campañas de infiltración humana, como Famous Chollima, están diseñadas para obtener acceso legítimo, lo que hace que la detección temprana sea crítica. Si bien los controles de contratación y verificación de identidad siguen siendo la primera línea de defensa, las organizaciones también necesitan visibilidad sobre lo que sucede después de que se crea una cuenta. Barracuda Managed XDR ayuda a los equipos de seguridad a identificar actividad anómala que pueda indicar una cuenta comprometida, mal utilizada u obtenida fraudulentamente, incluyendo comportamiento de inicio de sesión inusual, patrones de geolocalización inesperados, acceso o transferencia de archivos anormales y otros comportamientos asociados con empleados fraudulentos. Al monitorizar e investigar continuamente estas señales a lo largo del entorno, Barracuda Managed XDR puede ayudar a las organizaciones a detectar signos de actividad de riesgo interno y responder más rápidamente cuando se utiliza acceso confiable de formas inesperadas.

Suscríbase al blog de Barracuda.
Regístrese para recibir Threat Spotlight, comentarios de la industria y más.