Qué es una publicación en un sitio de filtraciones y cuál es su verdadero valor
Conclusiones principales
- Un listado de sitios de filtración es una afirmación, no una confirmación. Los grupos de ransomware utilizan sitios de filtración como parte de su estrategia de extorsión, por lo que los defensores deben buscar evidencia corroborativa antes de tratar un listado como prueba de una brecha.
- Los sitios de filtraciones proporcionan información útil sobre amenazas, pero requieren contexto. Pueden revelar grupos de amenazas activos, industrias objetivo y campañas emergentes, pero los listados pueden incluir afirmaciones exageradas, recicladas o no verificadas.
- Concéntrese en las tendencias y la exposición, no en el número bruto de víctimas. Los conocimientos más valiosos provienen de identificar qué sectores, proveedores y organizaciones están siendo atacados y determinar si representan un riesgo para su entorno o cadena de suministro.
| Desde la mesa del CISO está escrito por Arve Kjoelen, Director de Seguridad de la Información (CISO) de Barracuda. Examina las implicaciones estratégicas de las tendencias de seguridad emergentes, no solo los aspectos técnicos detrás de ellas. Está dirigido a líderes de TI y seguridad que necesitan comprender qué está cambiando, por qué es importante y dónde enfocarse a continuación, a menudo antes de que haya un consenso claro en el sector. |
Sitios de filtración, los portales de extorsión donde los grupos de ransomware publican datos robados y nombran públicamente a sus víctimas, merecen la atención de cada defensor, ya sea un director de seguridad de la información (CISO) con un centro de operaciones de seguridad (SOC) completo, un administrador en solitario o un proveedor de servicios gestionados (MSP) que maneja docenas de clientes.
Nos dicen qué grupos están activos, qué sectores están cazando y qué tan rápido un incidente silencioso se convierte en una divulgación pública de datos. Los líderes de seguridad pueden usar esa señal para priorizar controles e informar a la junta sobre riesgos actuales en lugar de hipotéticos. Para los equipos de TI ajustados, los sitios pueden revelar un proveedor comprometido o una campaña que barre su industria, mostrándoles exactamente dónde enfocar los recursos escasos.
Los proveedores de servicios gestionados (MSP) tienen más en juego, porque concentran el riesgo en muchas pequeñas empresas que los atacantes adoran atacar, por lo que detectar el nombre de un cliente primero es lo que separa una respuesta contenida de una notificación de violación después del hecho.
Los criminales construyeron estos sitios para ejercer presión y obtener publicidad. Monitorizarlos convierte esa misma maquinaria en inteligencia gratuita, temprana y accionable.
Qué son
Un sitio de filtraciones, a veces llamado sitio de filtraciones dedicado (DLS), es el brazo de publicación de una operación de extorsión de datos. Es un sitio web, casi siempre accesible solo a través de la red Tor, donde un grupo de ransomware o extorsión enumera las organizaciones que dice haber violado. Una lista generalmente empareja el nombre de la víctima con un temporizador de cuenta regresiva, un puñado de archivos de muestra y una demanda: pagar, o se publicarán los datos restantes.
Dos modelos dominan. En la doble extorsión, los atacantes cifran los sistemas de las víctimas y amenazan con publicar los datos robados, aplicando dos formas de presión a la vez. En la extorsión solo por robo de datos no hay cifrado, y toda la amenaza es la publicación. De cualquier manera, la lista existe para ejercer presión. Es una táctica de negociación, no una divulgación verificada. Su presencia en un sitio de filtraciones dice más sobre el mensaje del grupo que sobre los hechos establecidos de cualquier incidente.
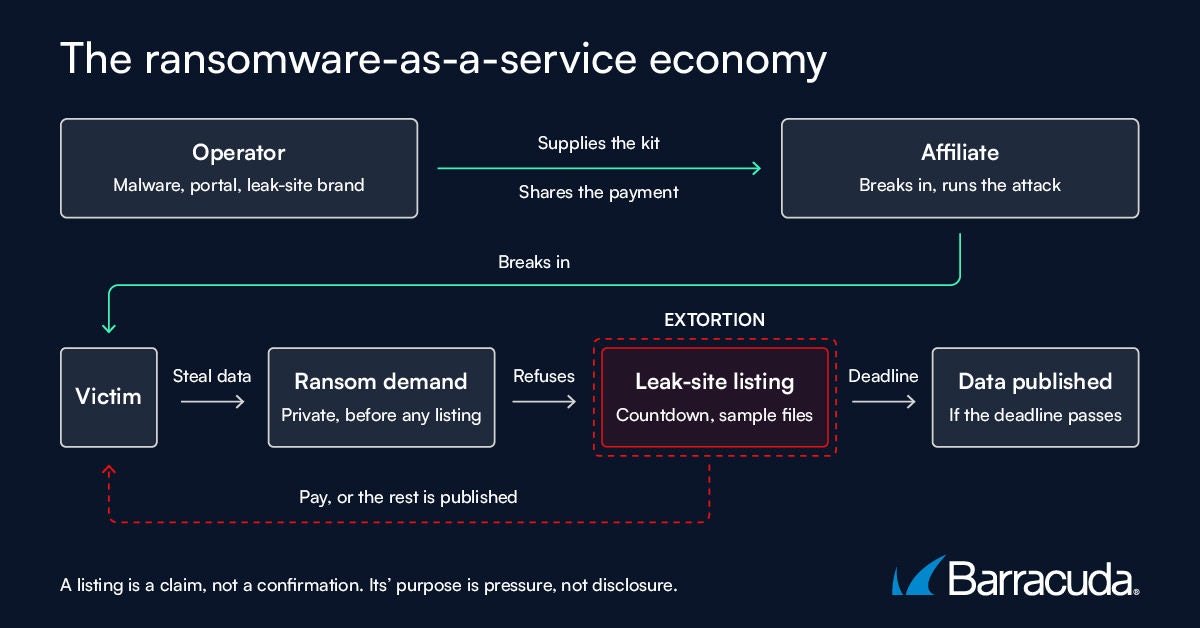
Cómo funciona una operación de extorsión en un sitio de filtraciones: la economía del ransomware como servicio suministra el ataque (arriba), y el listado en el sitio de filtraciones es la presión que sigue a un rescate rechazado.
¿Quién los gestiona?
La mayoría de los sitios de filtración son una única vitrina para un negocio de ransomware como servicio. Un operador central mantiene el ransomware, el portal de negociación y la marca del sitio de filtración, mientras que los afiliados llevan a cabo las intrusiones y dividen las ganancias con el operador. Esa división del trabajo explica por qué una sola marca puede aparecer en víctimas, sectores y países muy diferentes: muchos afiliados, una sola vitrina.
Los nombres cambian constantemente. Los grupos se fragmentan, se renuevan después de una intervención de las fuerzas del orden y, ocasionalmente, desaparecen en estafas de salida que dejan a sus propios afiliados sin pagar. Un grupo que parece nuevo con frecuencia es uno antiguo reconstituido bajo una nueva bandera. En los últimos años, se han visto marcas como LockBit, ALPHV/BlackCat, Cl0p, Play, Akira, Qilin, RansomHub, Medusa y 8Base, entre muchas otras. Pero la membresía de cualquier lista de los "más activos" cambia de trimestre a trimestre. Este sitio rastrea estos grupos en las páginas de sus actores; no enlaza a sus sitios de fugas.
Qué tan confiables son
Lo más importante que hay que entender sobre una publicación en un sitio de fugas es que se trata de una afirmación, no de una confirmación. Varios patrones bien documentados inflan la imagen:
- Listados reciclados. Un grupo puede volver a publicar una víctima antigua, o engrosar su lista, para parecer activo y capaz.
- La doble contabilización de variantes de nombres. La misma organización puede aparecer más de una vez bajo nombres ligeramente diferentes, lo que pasa desapercibido ante la deduplicación simple e infla los totales.
- Construcción de reputación. Los grupos más nuevos o en dificultades exageran, afirmando tener acceso que no poseen o violaciones que no ocurrieron, para atraer afiliados y atención.
- Acceso exagerado. Una lista que parece una brecha catastrófica puede reflejar un punto de apoyo menor, datos de terceros o archivos de poca importancia.
- Afirmaciones que nunca se corroboran. Algunas de las víctimas enumeradas nunca tienen ningún dato publicado.
Por eso, la única forma responsable de leer una lista es en una escala graduada. Una afirmación comienza sin confirmar y gana credibilidad solo cuando una fuente independiente, la víctima o una presentación regulatoria la corrobora. Este sitio califica cada historia de este tipo en esa escala (Reclamado, luego Corroborado, luego Confirmado), y basa su orientación en los hechos que no están en disputa, como qué producto o qué clase de datos está involucrado, en lugar de basarse en la propia versión del grupo.
Qué ocupados están
En conjunto, los listados de sitios de filtración alcanzan los cientos por mes en todos los sitios activos, y la tendencia ha aumentado en los últimos años a medida que la extorsión por robo de datos se ha extendido. Pero dos cosas hacen que los totales brutos sean poco fiables. Primero, la lista de sitios activos es inestable; las eliminaciones, los cambios de marca y los cierres la agitan continuamente. Segundo, por todas las razones anteriores, el conteo de víctimas sobreestima sistemáticamente la realidad.
La forma honesta de interpretar un número agregado de sitios de fugas es como un límite superior de actividad, no como un recuento de infracciones confirmadas. La dirección y la tendencia aportan más información que la cifra de una sola semana: si el volumen de extorsión está aumentando y qué sectores se mencionan con más frecuencia.
Cómo leerlos
Para los defensores, algunos hábitos evitan que el ruido de los sitios de filtración se convierta en pánico en los sitios de filtración:
- No escales solo por una lista. Una publicación es una razón para verificar, no una razón para declarar un incidente.
- Trátelo como una señal de la cadena de suministro. A menudo, la pregunta más accionable que plantea una lista es: "¿Está esta organización en mi cadena de suministro?" en lugar de "¿Ocurrió esta brecha exacta tal como se describe?"
- Observe la tasa de confirmación, no el volumen de reclamaciones. Un grupo que publica constantemente pero rara vez cumple es más ruidoso, no necesariamente más peligroso. La señal está en lo que se corrobora con el tiempo.
Los sitios de filtraciones están diseñados para ser ruidosos. Leerlos bien significa separar el mensaje de los hechos, que es exactamente para lo que sirven la evaluación de confianza, la corroboración y un escepticismo saludable sobre los conteos.
Acerca de esta pieza: Describimos el ecosistema de sitios de filtración para ayudar a los defensores a entenderlo; no enlazamos a sitios de filtración ni nombramos a víctimas individuales. Los nombres de grupos se dan solo tal como se rastrean comúnmente en los informes públicos.


Suscríbase al blog de Barracuda.
Regístrese para recibir Threat Spotlight, comentarios de la industria y más.