Por qué las vulnerabilidades del software de IA están aumentando más rápidamente que el resto del panorama de CVE, y qué deben hacer los defensores al respecto
Conclusiones principales
Las CVE relacionadas con la IA están creciendo a un ritmo acelerado. El software de IA produjo aproximadamente 870 CVE en 2025, mientras que los primeros cinco meses de 2026 ya habían superado las 1.200 vulnerabilidades, lo que indica un rápido crecimiento en la superficie de ataque de la IA.
Las vulnerabilidades de software de IA tienden a ser más graves y más explotables. Los CVEs relacionados con IA tienen puntuaciones CVSS promedio más altas y un mayor riesgo de explotación basado en EPSS que el ecosistema de vulnerabilidades más amplio.
La categoría de mayor riesgo no es el modelo en sí, sino el ecosistema circundante. Los marcos de agentes de IA, las integraciones de herramientas, las plataformas de aplicaciones de LLM y los sistemas conectados a API muestran la mayor concentración de vulnerabilidades graves, lo que los convierte en una prioridad para los defensores.
| Desde la mesa del CISO está escrito por Arve Kjoelen, Director de Seguridad de la Información (CISO) de Barracuda. Examina las implicaciones estratégicas de las tendencias de seguridad emergentes, no solo los aspectos técnicos detrás de ellas. Está dirigido a líderes de TI y seguridad que necesitan comprender qué está cambiando, por qué es importante y dónde enfocarse a continuación, a menudo antes de que haya un consenso claro en el sector. |
El software de IA y aprendizaje automático (ML) ha generado un flujo constante de vulnerabilidades y exposiciones comunes (CVE) en marcos de aprendizaje profundo, infraestructuras de servicio de modelos, plataformas de aplicaciones de modelos de lenguaje grande (LLM), marcos de agentes y asistentes empresariales de IA. Este artículo examina ese conjunto de software relacionado con IA como un todo y lo compara con el resto del corpus de vulnerabilidades a lo largo de 2025 y los primeros meses de 2026: cuán graves son sus vulnerabilidades, cuán probable es que sean explotadas, qué debilidades dominan y quién construye el software afectado.
Alcance y datos
Nos basamos en la Base de Datos Nacional de Vulnerabilidades (NVD) y el Sistema de Puntuación de Predicción de Explotaciones (EPSS). Se cuenta un CVE como relacionado con IA cuando nuestro sistema de anotación clasifica el software afectado como tecnología de IA/ML. Las categorías que seguimos, con algunos ejemplos conocidos de cada una, son:
| Tipo de software relacionado con IA | Ejemplos conocidos |
| APIs de modelos alojados y modelos | OpenAI / GPT, Anthropic / Claude, Google Gemini |
| Asistentes empresariales de IA | Microsoft 365 Copilot, GitHub Copilot, Security Copilot |
| Protocolos e integraciones de agentes de IA | Model Context Protocol (MCP), Agent2Agent (A2A), agentes de LangChain |
| Frameworks de aprendizaje profundo | TensorFlow, PyTorch, Keras |
| Bibliotecas de aprendizaje automático | scikit-learn, XGBoost, MLflow |
| Bibliotecas de procesamiento de datos | NumPy, Pandas |
| Bibliotecas de PLN & transformadores | Hugging Face Transformers, LangChain, llama.cpp |
| Bibliotecas clásicas de PLN | spaCy, NLTK, Gensim |
| Visión por ordenador | OpenCV, Pillow, torchvision |
| Búsqueda de vectores / similitud | FAISS, Pinecone, Weaviate |
| Plataformas de aplicaciones LLM & otros software de IA | Open WebUI, Dify, LibreChat |
Destacamos el software que implementa el Protocolo de Contexto del Modelo (MCP) como un subconjunto resaltado en varios gráficos, ya que resulta ser la subcategoría más divergente. A menos que se indique, los gráficos cubren los CVE publicados en 2025; las secciones de crecimiento y año tras año se extienden hasta 2026.
Resumen de hallazgos
El número de vulnerabilidades está aumentando rápidamente. En 2025 se publicaron aproximadamente 870 CVE relacionadas con la IA; en los primeros cinco meses de 2026 ya se han registrado más de 1.200, lo que apunta a que la cifra anual se duplicará con holgura.
Las vulnerabilidades relacionadas con la IA son más graves. La puntuación base promedio del Sistema de Puntuación de Vulnerabilidades Comunes (CVSS) es de 7,09 frente a 6,61 para todo lo demás (una diferencia estadísticamente significativa), con aproximadamente un 55% calificado como Alto o Crítico frente al 44% para el software no relacionado con IA.
Son más accesibles y tienen un mayor impacto. Se inclinan hacia los vectores de ataque de red, requieren menos privilegios y tienen un mayor impacto en la confidencialidad y la integridad. La complejidad del ataque y la interacción requerida por el usuario, en cambio, no son características distintivas para el grupo de IA en su conjunto.
El perfil de debilidad es amplio, no dominado por la inyección. Mientras que MCP se concentra en la inyección de comandos, el grupo más amplio de IA se extiende a través de cross-site scripting, inyección de código, falsificación de solicitudes del lado del servidor, deserialización insegura y falta de autorización.
La mayoría es de código abierto. Los productos afectados están dominados por proyectos de aplicaciones y agentes LLM de código abierto; el 59% de las CVEs relacionadas con IA en 2025 afectan al software de código abierto.
El riesgo de explotación a corto plazo es mayor que el estándar por EPSS, y las subcategorías agentic / orientadas a la API llevan la mayor parte de ello.
La atribución pública de los autores de las amenazas brilla por su ausencia. De las aproximadamente 2.100 vulnerabilidades CVE relacionadas con la IA registradas entre 2025 y 2026, solo una está vinculada a autores de amenazas identificados, y esa única atribución es, en sí misma, dudosa.
La superficie de ataque de la IA está creciendo rápidamente
La publicación de CVE relacionada con IA aumentó hasta 2025 y se aceleró drásticamente en 2026: un grupo que produjo alrededor de 870 CVEs en todo 2025 ya había publicado más de 1.200 a finales de mayo de 2026. Los recuentos mensuales que oscilaban entre 50 y 95 durante gran parte de 2025 alcanzaron los 347 en mayo de 2026. El corpus no relacionado con IA también creció, pero no tan pronunciadamente; la proporción de nuevos CVEs relacionados con IA está aumentando, no se mantiene constante.
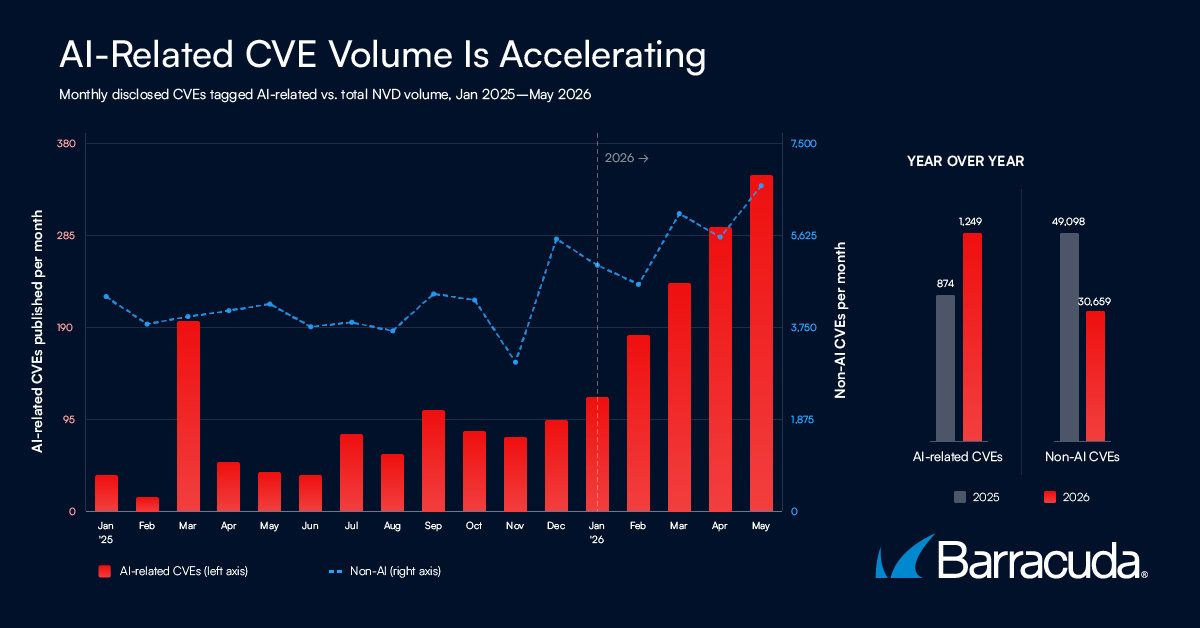
Figura 1. Volumen mensual de CVE y totales interanuales, relacionados con IA frente a no relacionados con IA. La serie de 2026 se extiende hasta el último mes completo; 2026 ya está en camino de más que duplicar 2025.
Gravedad
Las vulnerabilidades en el software relacionado con IA son más graves que las vulnerabilidades en otros software. La puntuación base promedio de CVSS es de 7.09, frente a 6.61 para la línea de base no relacionada con IA; la diferencia es estadísticamente significativa (prueba t de Welch, p < 0.001). El diecisiete por ciento de los CVEs relacionados con IA están calificados como Críticos, casi el doble del 8.7% de la tasa Crítica en el resto del corpus, y aproximadamente el 55% son Altos o Críticos. El subconjunto de MCP es aún más alto, con un promedio de 7.62.
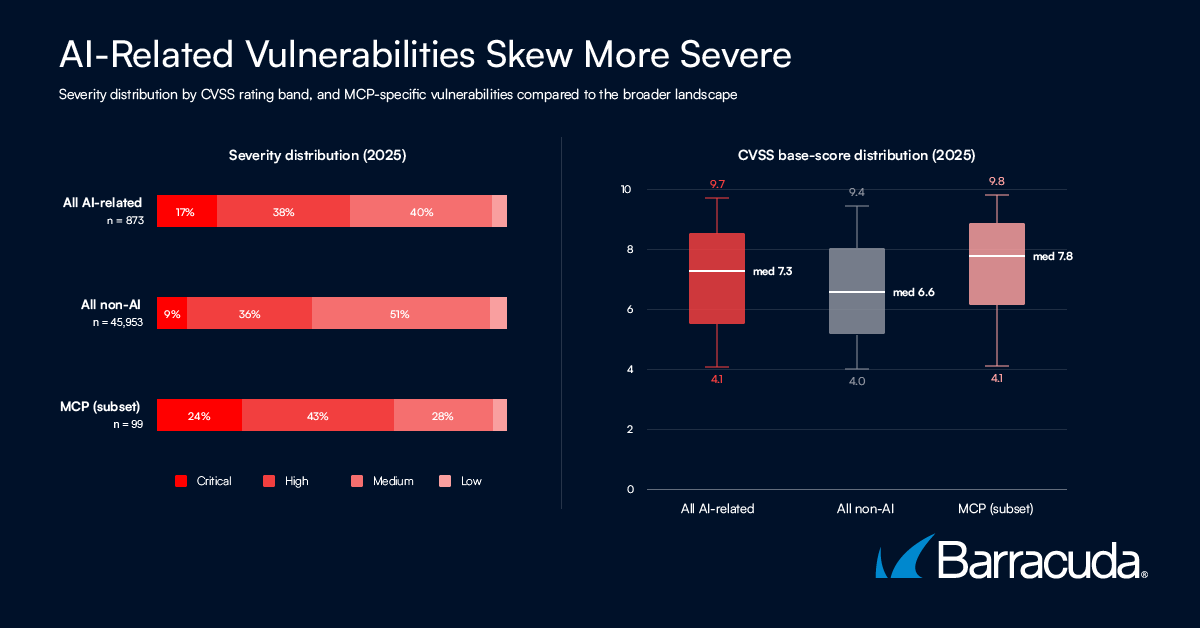
Figura 2. Distribución de la gravedad y propagación de la puntuación base CVSS para 2025 CVEs, con el subconjunto MCP mostrado como referencia.
La huella digital CVSS
En lugar de representar gráficamente cada componente del vector CVSS por separado, la figura 3 muestra el porcentaje de cada cohorte que se sitúa en el valor de alto riesgo de todos los componentes a la vez. La forma es lo que lo dice todo. Las vulnerabilidades relacionadas con la IA son notablemente más accesibles a través de la red (el 89 % tiene un vector de ataque de red, frente al 73 % del software no relacionado con la IA) y requieren menos privilegios para ser explotadas (el 59 % no necesita ninguno, frente al 48 %). Además, sus consecuencias son más graves cuando se explotan, con tasas elevadas de alto impacto en cuanto a la confidencialidad (48 % frente a 38 %) y la integridad (39 % frente a 31 %).
La complejidad de los ataques es baja para aproximadamente el 91% de los CVEs en ambos grupos, y la interacción requerida del usuario es, en todo caso, marginalmente menor para el software basado en IA. Esto merece ser declarado claramente: el patrón de explotación "agente, probabilístico, de alta complejidad" que caracterizó al subconjunto MCP no es una propiedad del software relacionado con IA en general. El grupo general se asemeja al software de aplicación expuesto a la red ordinario, solo que más en términos de alcance e impacto.
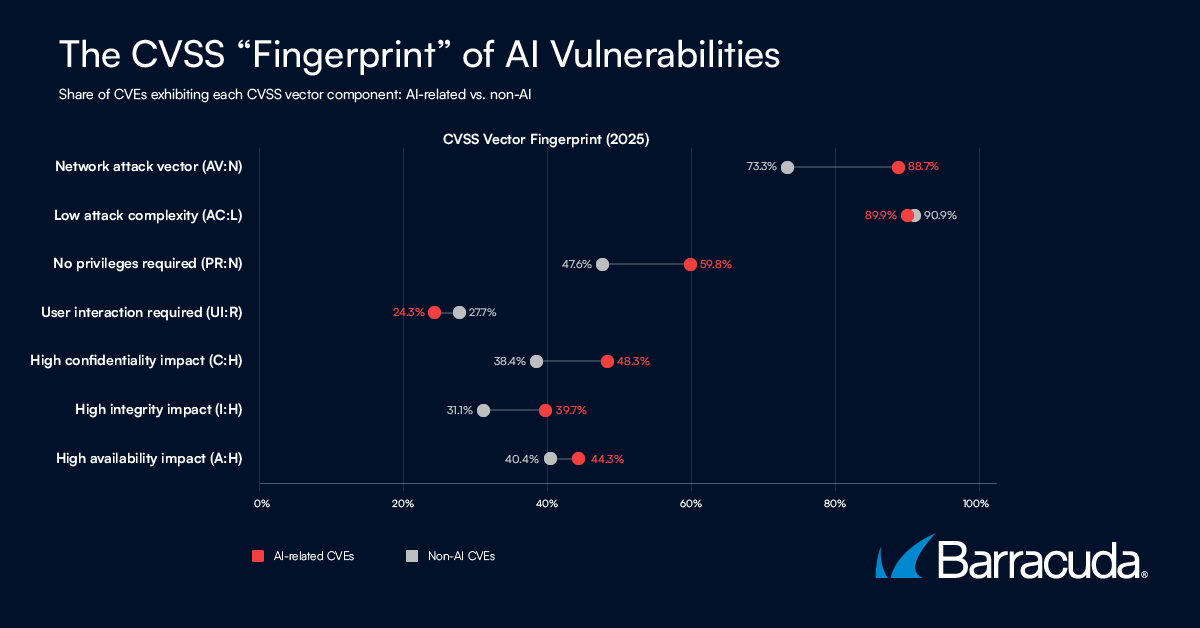
Figura 3. Proporción de CVEs de 2025 situados en el valor de alto riesgo de cada componente vectorial CVSS. El software relacionado con IA se inclina por ser accesible en la red, de bajo privilegio y de alto impacto; la complejidad del ataque y la interacción del usuario no son diferenciadores.
¿Qué software de IA es el más arriesgado?
Dividido en subcategorías, destacan dos patrones. Primero, la capa de aplicaciones LLM autohospedadas domina por volumen: las plataformas de aplicaciones LLM (Open WebUI, Dify, LibreChat, Lunary y similares) son ahora la subcategoría más grande con 291 CVEs en 2025, con alta gravedad (media de 7,2) y el segundo mayor riesgo de explotación a corto plazo según EPSS. Segundo, los protocolos de agentes e integraciones que conectan modelos con herramientas, superan ambas medidas: la mayor gravedad promedio (7,6) y el mayor riesgo de explotación basado en EPSS. Las capas de servicio de modelos transformer y bibliotecas de ML (vLLM, Ollama, LlamaIndex, MLflow) se sitúan justo detrás con 7,4–7,5. Los asistentes de IA empresariales son más moderados (7,0), y los marcos de aprendizaje profundo ocupan el último lugar (6,5).
La conclusión para los defensores: cuanto más cerca esté un software de IA de tomar acciones en nombre de un usuario (intermediando llamadas a modelos, conectando agentes a herramientas, ejecutando código generado), peores tienden a ser sus vulnerabilidades.
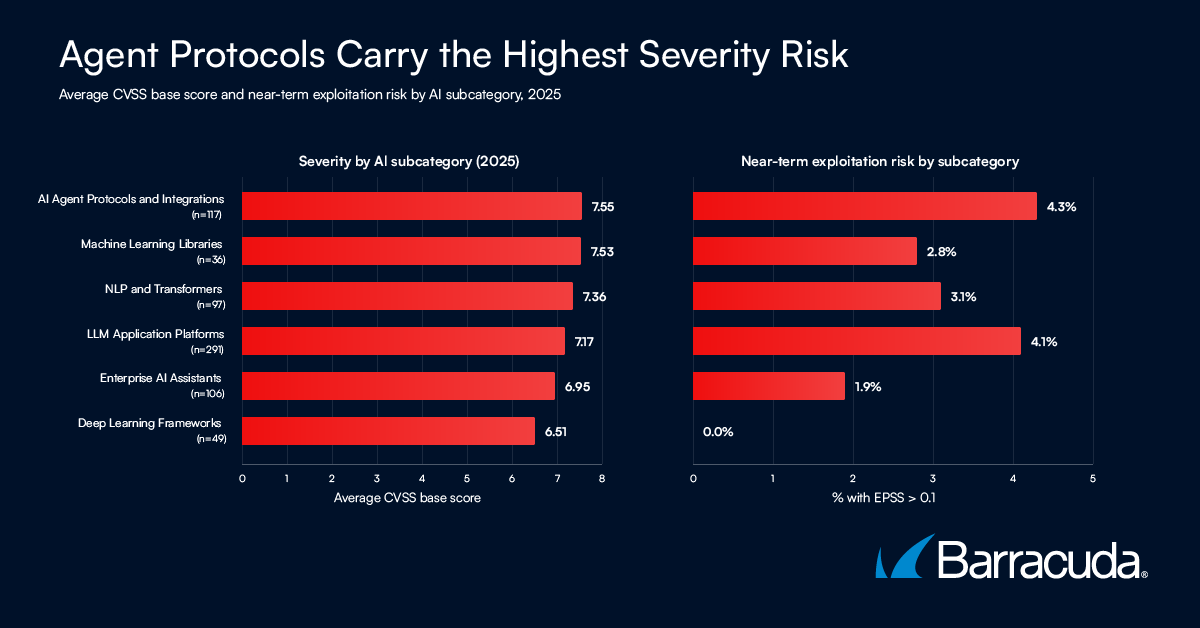
Figura 4. Severidad promedio (izquierda) y riesgo de explotación a corto plazo (derecha) para las ocho subcategorías de IA más grandes, 2025.
Debilidades comunes
Aquí es donde el grupo general de IA se desvía más marcadamente de MCP. El subconjunto de MCP estaba dominado por la inyección de comandos: Common Weakness Enumeration (CWE)-78 (30%) y CWE-77 (23%) representaron más de la mitad de sus CVE. El grupo más amplio de IA no tiene una debilidad tan dominante. Sus principales debilidades son el cross-site scripting (CWE-79, 9.6%), la inyección de código (CWE-94, 7.2%), la falta de autorización (CWE-862, 6.8%), la deserialización insegura (CWE-502, 6.6%) y el server-side request forgery (CWE-918, 5.7%), con la inyección de comandos presente pero ya no dominante.
El perfil se lee como el de un ecosistema de aplicaciones web en rápido movimiento: proyectos de servicio de modelos y aplicaciones LLM exponen endpoints HTTP, renderizan la salida del modelo en interfaces web (Cross-site scripting, o XSS), obtienen recursos remotos en nombre del modelo (falsificación de solicitud del lado del servidor, o SSRF), cargan artefactos de modelo serializados (deserialización) y añaden autenticación tardíamente (falta de autorización). La deserialización insegura y el SSRF son mucho más frecuentes aquí que en la línea base no-AI, debido a cómo el software AI carga archivos de modelo y se conecta a servicios externos.
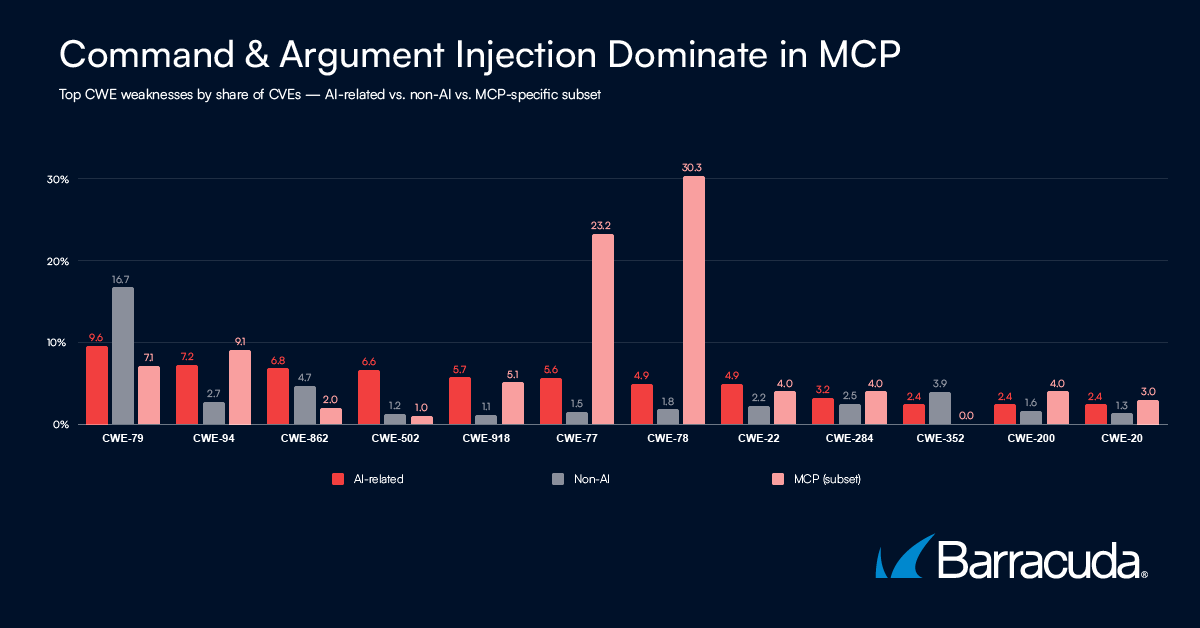
Figura 5. Principales 12 debilidades en el grupo relacionado con la IA, con el subconjunto no-IA y el subconjunto MCP para contrastar.
Quién lo construye y la cuestión del código abierto
Los proveedores más representados en las CVEs relacionadas con IA son, con pocas excepciones, proyectos de aplicaciones y agentes de LLM de código abierto: entre ellos, la Fundación Linux, Dify, Lunary, vLLM, LibreChat, Hugging Face, Cursor y Open WebUI, junto a un pequeño número de proveedores propietarios como Microsoft. En general, el 59% de las CVEs relacionadas con IA de 2025 afectan al software de código abierto y el 41% al propietario.
Esta desviación de código abierto tiene dos vertientes. En parte refleja transparencia (cualquiera puede presentar un CVE contra un proyecto abierto) en lugar de que el código abierto sea inherentemente menos seguro. Pero también refleja una realidad genuina: gran parte de la capa de aplicación de IA se está construyendo en proyectos de código abierto de rápido movimiento que aún no han acumulado el endurecimiento de seguridad de los marcos web maduros. Para los consumidores, la implicación práctica es que la superficie de riesgo de un despliegue de IA es, en gran medida, una superficie de cadena de suministro.
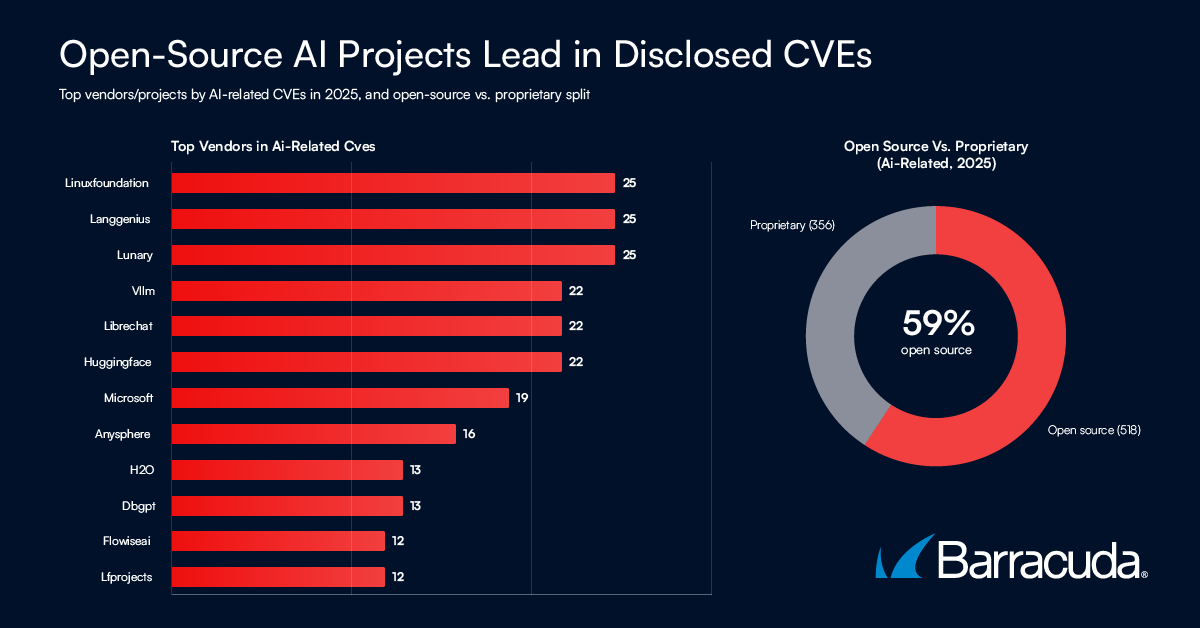
Figura 6. Proveedores más afectados y la división de código abierto / propietario de CVEs relacionados con IA, 2025.
Explotabilidad
El catálogo de vulnerabilidades explotadas conocidas (KEV) de CISA enumera solo aproximadamente uno de cada 300 CVE y es demasiado escaso para caracterizar un grupo de este tamaño, por lo que utilizamos EPSS, que estima la probabilidad de explotación en la naturaleza. Según EPSS, las vulnerabilidades relacionadas con IA conllevan un riesgo de explotación significativamente mayor a corto plazo: una media de 0,017 frente a 0,010 para software no relacionado con IA, con un 1,3 % puntuando por encima de 0,5 (frente al 0,7 %). La diferencia entre las distribuciones es grande y altamente significativa (Mann–Whitney, p < 0,001). El subconjunto de MCP es nuevamente más alto, con un 3,0 % por encima de 0,5. En resumen, el ecosistema emergente de IA no solo produce vulnerabilidades más severas; produce vulnerabilidades que tienen más probabilidades de ser explotadas pronto.
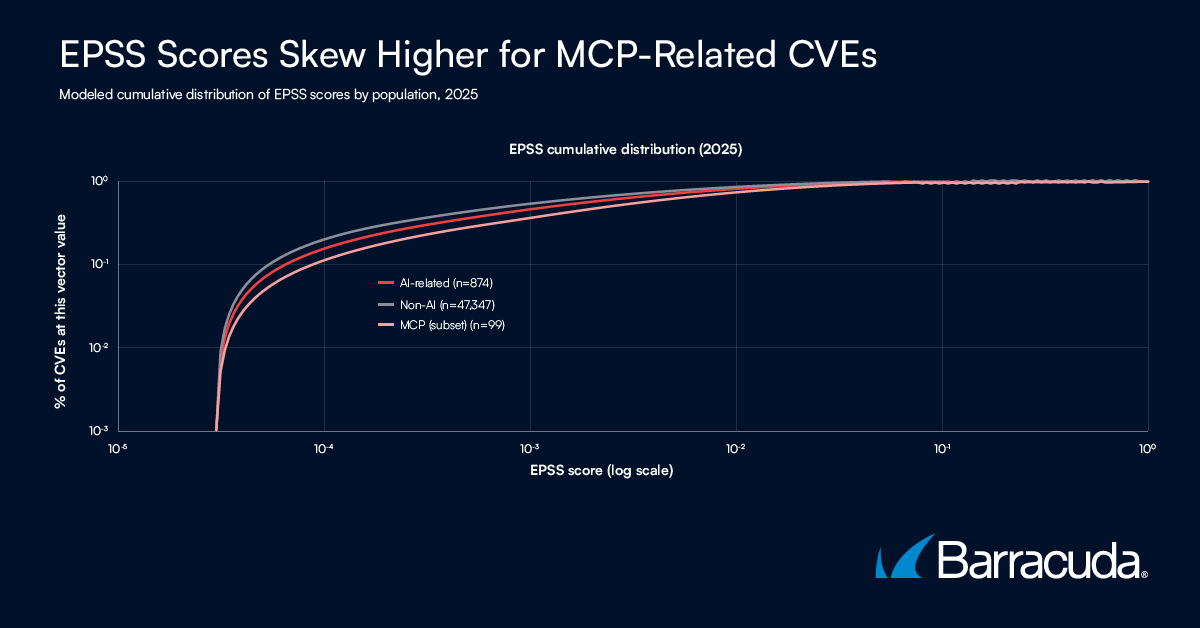
Figura 7. Distribución acumulativa de las puntuaciones EPSS (log-log). Una curva más baja y hacia la derecha lleva más vulnerabilidades de alta probabilidad.
¿Los actores de amenazas ya están apuntando al software de IA?
Aquí la respuesta es: no visiblemente, aún no. De los aproximadamente 2,100 CVEs relacionados con IA publicados en 2025 y 2026, nuestros datos de atribución vinculan exactamente uno a actores de amenazas identificados: CVE-2026-22813, un fallo de inyección de HTML en el agente de codificación de IA de código abierto OpenCode. Y esa atribución es una advertencia: vincula un solo error XSS de código abierto a cinco grupos estatales no relacionados a la vez (Gamaredon, MuddyWater, Kimsuky, Mustang Panda y Volt Typhoon), un patrón que dice mucho más sobre el ruido en la atribución automatizada que sobre cualquier campaña real.
La clave está en la brecha entre la superficie de ataque y la atribución. Las vulnerabilidades están ahí, son graves y cada vez más explotables, pero la atribución pública de quién está explotando el software de IA va muy a la zaga. Los defensores que esperen a que se identifique a un actor concreto antes de tratar esta superficie como un objetivo tendrán que esperar mucho tiempo. Los indicadores principales son los casos de explotación documentados y sin atribuir en el mundo de MCP: la ejecución remota de código (RCE) sin autenticación en MCP Inspector (CVE-2025-49596) y la inyección de comandos en mcp-remote (CVE-2025-6514), no una etiqueta de inteligencia sobre amenazas.
En comparación con el año anterior: ¿empeoró la situación en 2026?
Hasta ahora, 2026 parece más una continuación de 2025 que algo cualitativamente peor. El volumen ha aumentado, pero el perfil de gravedad sigue siendo esencialmente el mismo.
| Cohorte relacionado/a con IA | 2025 | 2026 (hasta la fecha) |
| CVEs publicadas | 874 | 1.249 |
| Puntuación base CVSS promedio | 7,09 | 7,00 |
| Alta o Crítica | 55,3% | 54,8 % |
Las puntuaciones del EPSS parecen más bajas para la cohorte de 2026, pero se trata de un efecto artificial y no de una buena noticia: el EPSS de las vulnerabilidades CVE publicadas muy recientemente aún no ha alcanzado su madurez, por lo que una cohorte del año en curso siempre parecerá más tranquila de lo que finalmente resulta ser. La tendencia en el volumen es lo realmente relevante.
Recomendaciones
Para los productores de software
El perfil de vulnerabilidades apunta a que se están aplicando medidas de defensa bien conocidas a un nuevo contexto. Hay que tratar el código de las aplicaciones de IA como el software web expuesto a la red que es: depurar la salida del modelo antes de mostrarla (XSS), restringir y validar las solicitudes salientes (SSRF), evitar la deserialización insegura de artefactos del modelo y cargas útiles no fiables, y aplicar la autenticación y la autorización en todos los puntos finales de forma predeterminada, en lugar de como una medida de última hora. En el caso de los componentes que invocan agentes y herramientas, añada controles específicos para la IA: entornos aislados (sandboxing), limitación del contexto del host al mínimo de privilegios, firma y verificación de herramientas, y confirmación por parte de un ser humano para las acciones sensibles.
Para empresas (usuarios de software)
Dado que la superficie de riesgo de IA es abrumadoramente una superficie de cadena de suministro, inventaríe los componentes de IA de código abierto en su infraestructura de la misma manera que lo haría con cualquier dependencia, y haga un seguimiento de sus avisos. Solicite a los proveedores y proyectos resultados de pruebas de penetración centrados en las clases de debilidades mencionadas anteriormente, y priorice la aplicación de parches para los componentes de intermediación agentica y API que estos datos muestran que son tanto los más graves como los más propensos a ser explotados. No espere a la atribución del actor de amenazas para tratar esta superficie como un objetivo.
Datos: NVD y EPSS, instantánea del 10 de junio de 2026 a las 20:47 UTC. Las cohortes se definen mediante el proceso de clasificación basado en IA del proyecto; la referencia sin IA corresponde al resto de CVE publicadas en el mismo periodo. Los recuentos reflejan las CVEs que incluyen los datos pertinentes (por ejemplo, un vector CVSS o una puntuación EPSS) y excluyen aquellas que no los incluyen. No dude en compartir, adaptar o desarrollar este trabajo; se agradece la mención de la fuente, aunque no es obligatoria.
Análisis diario de CVE · Datos: NVD, EPSS, CISA KEV, MITRE ATLAS, OWASP LLM Top 10 para LLMs

Suscríbase al blog de Barracuda.
Regístrese para recibir Threat Spotlight, comentarios de la industria y más.