Por qué la detección de vulnerabilidades basada en la inteligencia artificial da ventaja a los atacantes y para qué deben prepararse los responsables de seguridad de cara al futuro
Conclusiones
- Los modelos avanzados de IA superan a los humanos en el descubrimiento y explotación de vulnerabilidades de software.
- Nuestro modelo de cinco años predice un fuerte aumento en el descubrimiento de CVE en los primeros 12 meses, seguido de una tasa sostenida pero más lenta.
- Se prevé que, en un plazo de cinco años, los atacantes descubran más vulnerabilidades que los defensores.
| Desde la mesa del CISO está escrito por Arve Kjoelen, Director de Seguridad de la Información (CISO) en Barracuda. Examina las implicaciones estratégicas de las tendencias de seguridad emergentes, no solo la mecánica técnica detrás de ellas. Está dirigido a líderes de TI y seguridad que necesitan comprender qué está cambiando, por qué es importante y en qué deben centrarse a continuación, a menudo antes de que exista un consenso claro en el sector. |
Cómo la IA avanzada impactará el ecosistema de CVE en cinco años
La investigación Mythos de Anthropic (Abril 2026) demostró que los modelos de IA avanzados ahora pueden descubrir vulnerabilidades de software y generar exploits funcionales más rápido que los investigadores humanos, y los grupos patrocinados por el estado ya están utilizando estas capacidades. A medida que los modelos mejoren, también mejorará el acceso de los atacantes a ellos.
Sin embargo, ningún análisis público ha examinado lo que este cambio significa para el ecosistema CVE con el tiempo. ¿Veremos un aumento dramático y sostenido en el número de CVEs publicados? Más importante aún, ¿quién los encontrará primero: defensores o atacantes? ¿Y cómo evolucionará ese equilibrio a medida que la IA acelere a ambos lados?
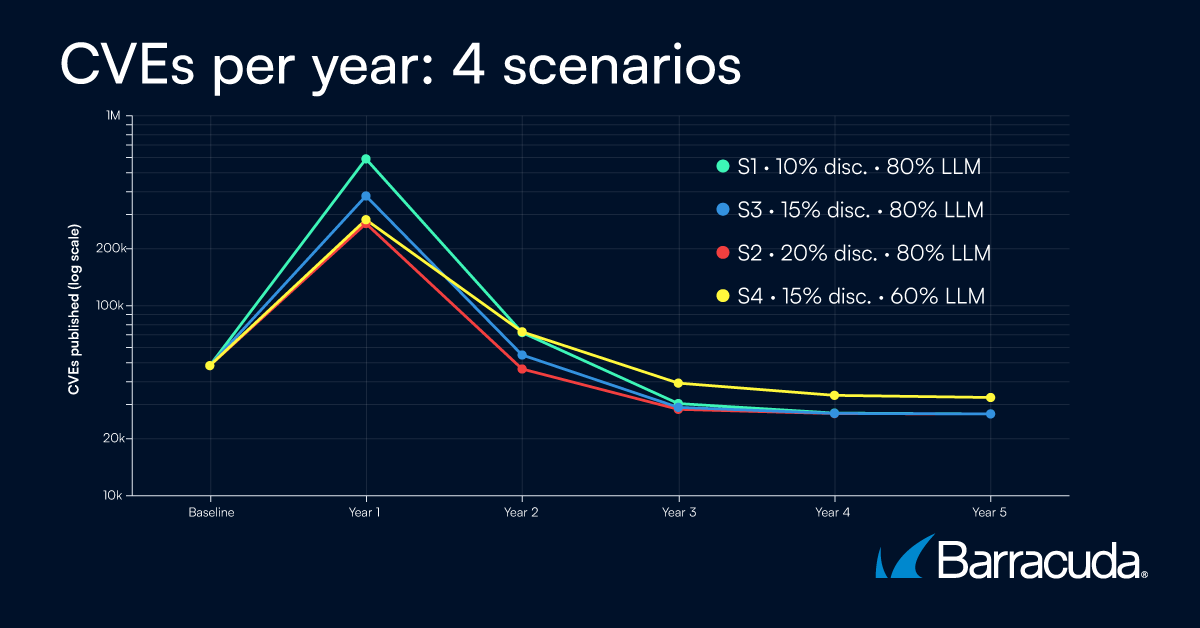
Cuatro escenarios que predicen cómo los modelos de lenguaje grande (LLMs) impactarán el descubrimiento de CVE, datos de ai-hype.ai, 6 de mayo de 2026
Abordamos estas preguntas con un modelo de cinco años construido a lo largo de cuatro escenarios, variando la capacidad de LLM (con modelos entre 60–80% efectivos en la detección de vulnerabilidades) y la proporción de la lista de vulnerabilidades pendientes cada año, que oscila entre el 10–30% del número total de errores existentes pero no identificados.
En todos los escenarios, incluso en los más conservadores, el primer año se produce un aumento pronunciado en los CVEs publicados, ya que la IA expone rápidamente el enorme número de fallos latentes ya presentes en el software desplegado.
Se encontrarán más vulnerabilidades por los atacantes.
El hallazgo más importante no es el volumen, sino el cambio en quién encuentra las vulnerabilidades. En los cuatro escenarios, mi análisis de datos muestra que la participación de los atacantes en el descubrimiento de CVE aumenta de uno de cada tres hoy a entre el 55% y el 72% en cinco años. Eso significa que los defensores responderán cada vez más a vulnerabilidades que los atacantes ya han identificado y potencialmente han convertido en armas.
El centro de gravedad se desplaza de encontrar vulnerabilidades más rápido a solucionarlas más rápido, con la velocidad de parches, la gestión de exposición y la remediación automatizada se convierten en los puntos de control decisivos.
Próximos pasos
Mi publicación anterior describía los riesgos operativos presentados por estas capacidades emergentes de IA. Animo a los lectores a revisar ese artículo para revisar los pasos de acción recomendados para mejorar la velocidad de remediación, la gestión de la exposición y la resiliencia . Estas acciones son cada vez más importantes en un mundo donde los atacantes pueden tener ventajas en el descubrimiento inicial.
Para apoyar el continuo escrutinio y debate, también hemos publicado el modelo subyacente y las suposiciones detrás de este análisis como una experiencia interactiva. Visite https://ai-hype.ai/ para explorar los escenarios, desafiar las entradas y seguir cómo evoluciona con el tiempo el descubrimiento de vulnerabilidades impulsado por IA.
Este es un área de investigación en curso. Siga el blog de Barracuda para próximos artículos de esta serie, incluyendo actualizaciones al modelo, señales del mundo real de datos CVE y un análisis más profundo de lo que estos cambios significan para las empresas.

Suscríbase al blog de Barracuda.
Regístrese para recibir Threat Spotlight, comentarios de la industria y más.